公司治理

Governance 公司治理

以誠信經營為基礎,以責任治理為核心,裕仁工業持續精進風險管理、資訊安全與永續揭露機制,打造穩健且具韌性的企業體質。
永續治理架構

1

治理目標

  • 建立符合國際標準之永續治理架構 (GRI2-9、2-12)
  • 強化董事會對 ESG 議題之監督與決策能力
  • 提升資訊揭露透明度與利害關係人信任
  • 董事會為永續治理最高決策單位
2

治理策略

  • 將 ESG 納入董事會及高階管理層決策機制
  • 導入內部控制與風險管理整合 (ERM)
  • 建立ESG績效管理機制 (KPI導向)
  • 持續透過外部查核與利害關係人議合優化治理
  • 推動由制度導向轉型為績效導向治理模式
3

治理機制

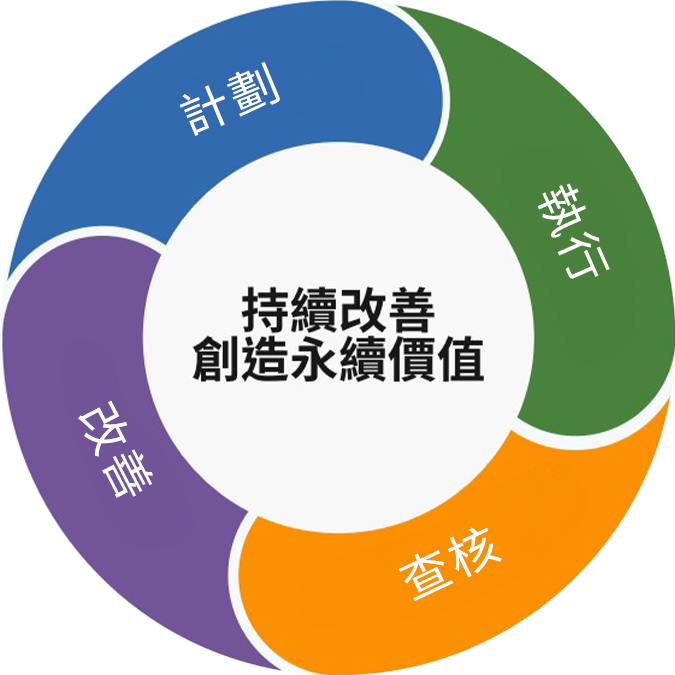
  • 建立 ESG PDCA 循環管理模式 (Plan-Do-Check-Act)
  • 每年至少召開4次永續發展委員會,追蹤重大議題
  • 建立跨部門ESG推動機制 (專案管理室統籌)
  • 建立利害關係人溝通與回饋機制 (GRI2-16)
會議頻率
會議頻率

每年至少4次

董事會報告
董事會報告

每年至少2次

績效檢討
績效檢討

每季追蹤

PDCA 循環管理

  • 定期檢視、目標與策略
  • 跨部門執行與資源整合
  • 績效追蹤與內部稽核
  • 依績效結果調整策略
  • 持續優化治理與執行成效

2025 執行重點

全體董事利益迴避申報率

全體董事利益迴避申報率
100 %

利益迴避案件處理完備率

利益迴避案件處理完備率
100 %

董事相關教育訓練總時數

董事相關教育訓練總時數
18 小時

重大利益衝突事件

重大利益衝突事件
0 件

2025 關鍵亮點

ESG & 經濟績效整合
ESG & 經濟績效整合

財務績效與永續指標同步管理,創造長期價值

KPI數據化管理
KPI數據化管理

關鍵指標每季檢討,納入年度經營決策

風險整合管理
風險整合管理

因應氣候變遷與市場波動,強化供應鏈韌性與風險控管

國際市場布局
國際市場布局

拓展海外通路與策略夥伴,提升全球競爭力

對應 SDGs

DECENT WORK AND ECONOMIC GROWTH
INDUSTRY, INNOVATION AND INFRASTRUCTURE
RESPONSIBLE CONSUMPTION AND PRODUCTION

裕仁工業秉持「誠信、透明、責任」之核心價值,持續深化誠信經營管理機制,並將反貪腐與法遵要求納入公司治理與風險管理架構中,以確保所有營運活動符合最高道德標準。2025 本公司進一步將誠信經營納入ESG治理架構與績效管理機制,透過制度化管理、教育訓練及監督機制,強化企業廉潔文化與營運透明度。
管理方針(GRI 3-3)

制度建置與治理整合

  • 持續推動《誠信經營守則》與《員工行為準則》
  • 將誠信經營納入公司治理與ESG管理架構
  • 重大誠信議題定期提報董事會與永續發展委員會

教育訓練與宣導

  • 每年至少辦理1-2次誠信經營與反貪腐教育訓練
  • 訓練涵蓋:反貪腐、反賄賂、利益衝突、法規遵循
訓練覆蓋率
2025 訓練覆蓋率 100 %
訓練人員:副理級以上之高階主管
平均訓練時數
平均訓練時數 1 小時/人

申訴與舉報機制 (GRI2-16)

  • 設置匿名檢舉信箱與專線
  • 建立案件處理流程(30日內回覆)
  • 檢舉案件由專責單位與永續發展委員會共同監督
檢舉案件數
2025 檢舉案件數 0
結案率
結案率 100 %

供應鏈誠信管理

  • 100 %新供應商簽署《供應商社會責任承諾書》
  • 明確禁止賄賂、貪腐及不當交易行為
  • 將誠信經營要求延伸至供應鏈,強化整體價值鏈治理

2025 誠信經營績效重點 (GRI 205-2、205-3、206-1)

合規與風險

重大貪污或違反誠信經營案件

0

反壟斷與違法競爭案件

0
教育訓練

訓練覆蓋率

100 %

平均訓練時數

1 小時/人
申訴與處理

檢舉案件

0

結案率

100 %
供應鏈管理

新供應商誠信承諾

100 %

供應商定期評估

100 %

透過制度化管理與績效追蹤機制,確保誠信經營落實於日常營運,打造廉潔透明的企業文化

風險管理

裕仁工業持續強化企業風險管理(Enterprise Risk Management, ERM)機制,針對營運特性與內外部環境變化,建立涵蓋「風險辨識、評估、控制、監督與回應」之系統化管理流程。2025 本公司進一步將風險管理整合至ESG治理架構,納入氣候變遷、供應鏈韌性、資訊安全及法規遵循等關鍵風險,並透過董事會與永續發展委員會之監督,提升整體風險管理成熟度與企業韌性。
管理政策
風險管理已全面納入公司治理與ESG決策機制,強化企業永續競爭力與韌性。

治理架構

  • 依循GRI與ISO風險管理原則建構管理機制
  • 納入ESG治理架構與永續發展策略
  • 重大風險定期提報董事會與永續發展委員會

政策導向

  • 強化財務、供應鏈、氣候變遷及資訊安全風險控管
  • 建立預防與應變機制,降低營運衝擊

監督機制

  • 每年至少進行一次全面風險盤點
  • 定期檢視風險控管成效
  • 導入風險KPI與預警指標

資訊透明

  • 強化風險資訊揭露與內外部溝通
  • 確保利害關係人掌握風險管理狀況

資訊安全KPI

2025 資訊安全績效(KPI)

重大資安事件
0
重大資安事件

2025 度未發生重大資安事件,顯示資安管理機制有效運作

資安訓練覆蓋率
100 %
資安訓練覆蓋率

全體員工完成資安教育訓練,提升資安意識與防護能力

資安檢測完成率
100 %
資安檢測完成率

定期進行資安檢測與弱點掃描,確保防護機制持續有效

Loading...